Kalian pasti sudah mendengar tentang tool ini. Ini adalah salah satu tool hacking terbaik yang ada di Windows. Dengan tool ini, kita dapat menganalisis dan meng-audit keamanan jaringan kita. Jadi, kali ini, saya melakukan sedikit percobaan. Mungkin bagi seorang ahli, hal ini sudah bisa di bilang basi. Tapi, ini cuma sedikit mencoba menyegarkan memori kita tentang cara untuk mendapatkan password orang lain. Dan saya yakin semua orang sudah tahu, bahwa alat ini tidak hanya berfungsi untuk sniffing paket dalam subnet. Tetapi, ia bekerja untuk cracking password dengan segala bentuk algoritma yang digunakan, pelacakan data, masuk ke komputer remote, dan ada hal-hal lain yang juga.
Pertama-tama sorry kalo repost karena teknik ini bukanlah teknik yang fresh di world hacking tapi teknik ini belum basi karena sampai saat ini masih dapat digunakan karena sebagian besar jaringan meggunakan jaringan hub & switch yang tidak terenkripsi.
Mengapa tidak terenkripsi?
• Network Admin sebagian besar adalah orang IT yang specialist dalam membuat program, bukan dalam Network Security
• Bila dienkripsi bandwidth yang dibuthkan akan meningkat dan tentu internet yang sudah lemot ini akan semakin lemot dan akhirnya page error
• Harganya tidak murah untuk memperoleh yang terenkripsi
Perbedaan antara jaringan Hub dan Switch :
• Pada jaringan hub semua data yang mengalir di jaringan dapat dilihat/diambil oleh komputer manapun yang ada di jaringan asalakan komputer tersebut merequest data tersebut, kalo tidak direquest ya tidak akan datang.
• Pada jaringan switch hanya komputer yang melakukan pertukaran data yang dapat melihat data tersebut, komputer2 lain tidak berhak merequest data tersebut.
Masalahnya adalah harga dari router hub dan switch tidak berbeda jauh sehingga kebanyakan tempat sekarang sudah menggunakan metode switch yang menyulitkan untuk network hacking.
Hacking ini menggunakan teknik:
• Sniffing
• ARP Poison Routing
Kedua Teknik di atas tidak akan bisa dicegah oleh firewall apapun di komputer korban, dijamin.
Important Note: ARP Poison Routing dapat meyebabkan denial of service (dos) pada salah satu / semua komputer pada network anda
Kelebihan:
• Tidak akan terdeteksi oleh firewall tipe dan seri apapun karena kelemahannya terletak pada sistem jaringan bukan pada komputernya
• Bisa mencuri semua jenis login password yang melalui server HTTP
• Bisa mencuri semua login password orang yang ada di jaringan Hub selama program diaktifkan
• Untuk ARP Poisoning bisa digunakan untuk mencuri password di HTTPS
• Semua programnya free
Kekurangan:
• Untuk jaringan Switch harus di ARP poisoning 1 persatu dan bandwidth anda akan termakan banyak untuk hal itu (kalo inet super cepat ga masalah)
• Ketahuan / tidak oleh admin jaringan di luar tanggung jawab saya
Mulai dari sini anggap bahwa di network dalam kisah ini ada 3 komputer, yaitu:
• Komputer Korban
• Komputer Hacker
• Server
TUTORIAL 1
Dalam postingan ini, saya akan menunjukkan cara mudah untuk menggunakan alat ini. Sekarang, mari kita mulai:
1. Download Cain & Abel
2. Install (Kayanya gampang banget deh..)
3. Mengkonfigurasinya dengan Card yg aktif dan jangan lupa untuk menandai “don’t use promicious mode”
4. Masuk ke tab … “sniffer”
5. Tekan tombol “+” pada toolbar. Dan pilih untuk scan “All host in my subnet”
6. Kemudian lihat di bagian bawah, terdapat tab “APR” … klik disitu, lalu klik tombol “+” di toolbar.
7. Di bagian kiri tabel, klik tombol “APR” ..
8. Ketika IP Tabel muncul, klik IP gateway di kiri tabel. Dan pilih target pada tabel kanan. (Dalam hal ini, saya memilih semua)
9. Lalu biarkan selama beberapa detik (sampai routenya menunjukkan “full-routing“)
10. Setelah itu, klik tombol tab “password“ di bagian bawah.
11. Sekarang, kita tinggal memperhatikan semua host yang membuka url yang memerlukan authentification.
12. Kalau sudah ketemu, klik kanan, kemudian pilih “open url“ …
13. Selesai
Jadi, apa yang kita dapatkan?
TUTORIAL 2
1. Cek tipe jaringan anda, anda ada di jaringan switch / hub. Jika anda berada di jaringan hub bersyukurlah karena proses hacking anda akan jauh lebih mudah.
2. Download program-program yang dibutuhkan yaitu Wireshark dan Cain&Abel.
Code:
http://www.wireshark.org/download.html
Cara Menggunakan WireShark:
• Jalankan program wireshark
• Tekan tombol Ctrl+k (klik capture lalu option)
• Pastikan isi pada Interfacenya adalah Ethernet Card anda yang menuju ke jaringan, bila bukan ganti dan pastikan pula bahwa “Capture packets in promiscuous mode” on
• Klik tombol start
• Klik tombol stop setelah anda merasa yakin bahwa ada password yang masuk selama anda menekan tombol start
• Anda bisa melihat semua jenis packet yang masuk dan keluar di jaringan (atau pada komputer anda saja jika network anda menggunakan Swtich
• Untuk menganalisis datanya klik kanan pada data yang ingin di analisis lalu klik “Follow TCP Stream” dan selamat menganalisis paketnya (saya tidak akan menjelaskan caranya karena saya tidak bisa :D)
• Yang jelas dari data itu pasti di dalamnya terdapat informasi2 yang dimasukkan korban ke website dan sebaliknya
Cara di atas hanya berlaku apabila jaringan anda adalah Hub bukan switch
Dari cara di atas anda dapat mengetahui bahwa jaringan anda adalah hub/switch dengan melihat pada kolom IP Source dan IP Destination. Bila pada setiap baris salah satu dari keduanya merupakan ip anda maka dapat dipastikan jaringan anda adalah jaringan switch, bila tidak ya berarti sebaliknya.
Cara Menggunakan Cain&Abel:
• Penggunaan program ini jauh lebih mudah dan simple daripada menggunakan wireshark, tetapi bila anda menginginkan semua packet yang sudah keluar dan masuk disarankan anda menggunakan program wireshark
• Buka program Cain anda
• Klik pada bagian configure
• Pada bagian “Sniffer” pilih ethernet card yang akan anda gunakan
• Pada bagian “HTTP Fields” anda harus menambahkan username fields dan password fields nya apabila yang anda inginkan tidak ada di daftar.
Sebagai contoh saya akan beritahukan bahwa kalo anda mau hack password Friendster anda harus menambahkan di username fields dan passworsd fields kata name, untuk yang lain anda bisa mencarinya dengan menekan klik kanan view source dan anda harus mencari variabel input dari login dan password website tersebut. Yang sudah ada di defaultnya rasanyan sudah cukup lengkap, anda dapat mencuri pass yang ada di klubmentari tanpa menambah apapun.
• Setelah itu apply settingannya dan klik ok
• Di menu utama terdapat 8 tab, dan yang akan dibahas hanya 1 tab yaitu tab “Sniffer” karena itu pilih lah tab tersebut dan jangan pindah2 dari tab tersebut untuk mencegah kebingungan anda sendiri
• Aktifkan Sniffer dengan cara klik tombol sniffer yang ada di atas tab2 tersebut, carilah tombol yang tulisannya “Start/Stop Sniffer”
• Bila anda ada di jaringan hub saat ini anda sudah bisa mengetahui password yang masuk dengan cara klik tab (Kali ini tab yang ada di bawah bukan yang di tengah, yang ditengah sudah tidak usah diklik-klik lagi) “Passwords”
• Anda tinggal memilih password dari koneksi mana yang ingin anda lihat akan sudah terdaftar di sana
• Bila anda ternyata ada di jaringan switch, ini membutuhkan perjuangan lebih, anda harus mengaktifkan APR yang tombolonya ada di sebelah kanan Sniffer (Dan ini tidak dijamin berhasil karena manage dari switch jauh lebih lengkap&secure dari hub)
• Sebelum diaktifkan pada tab sniffer yang bagian bawah pilih APR
• Akan terlihat 2 buah list yang masih kosong, klik list kosong bagian atas kemudian klik tombol “+” (Bentuknya seperti itu) yang ada di jajaran tombol sniffer APR dll
• Akan ada 2 buah field yang berisi semua host yang ada di jaringan anda
• Hubungkan antara alamat ip korban dan alamat ip gateway server (untuk mengetahui alamat gateway server klik start pada komp anda pilih run ketik cmd lalu ketik ipconfig pada command prompt)
• Setelah itu baru aktifkan APR, dan semua data dari komp korban ke server dapat anda lihat dengan cara yang sama.
Anda dapat menjalankan kedua program di atas secara bersamaan (Cain untuk APR dan wireshark untuk packet sniffing) bila ingin hasil yang lebih maksimal.
Password yang bisa anda curi adalah password yang ada di server HTTP (server yang tidak terenkripsi), bila data tersebut ada di server yang terenkripsi maka anda harus mendekripsi data tersebut sebelum memperoleh passwordnya (dan itu akan membutuhkan langkah2 yang jauh lebih panjang dari cara hack ini)
Untuk istilah-istilah yang tidak ngerti bisa dicari di wikipedia (tapi yang inggris ya kalo yang indo jg belum tentu ada).
TUTORIAL 3
Buat yang udah bisa APRKalo mau curi pass via HTTPS ini caranya (contohnya klik bca, blm pernah g coba beneran cuma baca dari buku):
• Aktifkan APR pada komputer korban
• Saat korban masuk ke klikbca APR secara otomatis akan membuat certificate palsu sehingga data yang akan ditransmisikan menjadi tidak terenkripsi lagi (ini akan menyebabkan tambah banyaknya certificate warning di komputer korban, tetapi kalo dia tidak begitu memperhatikan pasti tidak ketahuan)
• Certificate palsu itu akan terlihat di field https pada program Cain anda
• Setelah korban melakukan login lihatlah log pada bagian https dan klik kanan pilih view
• Dari data tersebut anda dapat mengetahui login password korban (coba cari2 sendiri pasti ketemu).
Teknik ini bisa disebut juga dengan tehnik poisoning/Spoofing kalo ga salah, ato kalo menurut gw, peracunan/penipuan terhadap target…. bingung???
Okee gw jelasin….
Kenapa gw bilang peracunan/penipuan??karna disini kita melakukan penipuan terhadap komputer target melalui mac address komputer gateway, sehingga kita akan mencoba menipu komputer target agar percaya bahwa mac addres komputer gateaway adalah mac addres komputer yang kita pakai…!!!!jadi semua data yang dikirim komputer target akan melewati komputer kita terlebih dahulu..!!!Lol
Dengan tehnik ini kita bisa mencuri username n password, ftp,http,imap,pop3,smb,telnet,vnc,tds,icq,mysql,dll ato bahkan pada situs yang secure sekalipun, yang kebanyakan diawali dengan Https, ex:yahoo mail,internet banking…>>-A
Sekarang saat_nya mendapatkan password tanpa menyerang komputer target secara langsung…!!!
Oke apa yang kita perlukan:
# warnet dengan rame pengunjung… Wi-fi/hotspot juga bisa!!!
yups… karna disini kita melakukan snifer terhadap pengunjung warnet yang melakukan login untuk mendapatkan username N password…
# Dude 2.1 Cari di abang Google…..
aplikasi untuk memonitor network, agar kita tahu pc yang aktive dijaringan, sekalian untuk melakukan komunikasi dengan seluruh jaringan yang ada…
# Cain N abel versi terserah Cari di www.oxid.it ato googling ajee…
Nah ini dia senjata untuk snifer kita kali ini… saat tulisan ini dibuat penulis memakai versi terbaru yang baru di rilis yaitu. V.4.9.4
Setelah semua_Nya siap dan telah terinstal jalankan dude 1.2 kemudian discover Network dan program_Pun akan menampilkan PC yang aktive saat itu lengkap dengan IP address_Nya…
Lalu jalankan program Cain N abel, jangan lupa pilih ethernet card yang dipakai pada bagian configure, start sniffer, klik tab sniffer pada bagian host disana terlihat beberapa komputer lengkap dengan alamat IP N mac adress_Nya, bingung, program cain tahu darimana??? Program cain mengetahui alamat tersebut melalui komunikasi yang dilakukan oleh program Dude, sebenernya pake Ping juga bisa>>-A
Ato bisa juga dengan klik kanan pilih scan mac addres klik ok.
Kemudian klik pada tab APR bagian bawah, lalu klik gambar tanda tambah pada bagian atas pilih salah satu ato semua alamat IP address yang akan di_tipu/diracuni klik ok N start apr.
Setelah semuanya selesai poisoning akan dilancarkan dan kita tinggal menunggu memanen password N username sambil chating n minum susu …
untuk melihat hasil kerja program cain tinggal klik APR ato Passwords pada bagian bawah….
Selamat mencoba...
Read rest of entry
Pertama-tama sorry kalo repost karena teknik ini bukanlah teknik yang fresh di world hacking tapi teknik ini belum basi karena sampai saat ini masih dapat digunakan karena sebagian besar jaringan meggunakan jaringan hub & switch yang tidak terenkripsi.
Mengapa tidak terenkripsi?
• Network Admin sebagian besar adalah orang IT yang specialist dalam membuat program, bukan dalam Network Security
• Bila dienkripsi bandwidth yang dibuthkan akan meningkat dan tentu internet yang sudah lemot ini akan semakin lemot dan akhirnya page error
• Harganya tidak murah untuk memperoleh yang terenkripsi
Perbedaan antara jaringan Hub dan Switch :
• Pada jaringan hub semua data yang mengalir di jaringan dapat dilihat/diambil oleh komputer manapun yang ada di jaringan asalakan komputer tersebut merequest data tersebut, kalo tidak direquest ya tidak akan datang.
• Pada jaringan switch hanya komputer yang melakukan pertukaran data yang dapat melihat data tersebut, komputer2 lain tidak berhak merequest data tersebut.
Masalahnya adalah harga dari router hub dan switch tidak berbeda jauh sehingga kebanyakan tempat sekarang sudah menggunakan metode switch yang menyulitkan untuk network hacking.
Hacking ini menggunakan teknik:
• Sniffing
• ARP Poison Routing
Kedua Teknik di atas tidak akan bisa dicegah oleh firewall apapun di komputer korban, dijamin.
Important Note: ARP Poison Routing dapat meyebabkan denial of service (dos) pada salah satu / semua komputer pada network anda
Kelebihan:
• Tidak akan terdeteksi oleh firewall tipe dan seri apapun karena kelemahannya terletak pada sistem jaringan bukan pada komputernya
• Bisa mencuri semua jenis login password yang melalui server HTTP
• Bisa mencuri semua login password orang yang ada di jaringan Hub selama program diaktifkan
• Untuk ARP Poisoning bisa digunakan untuk mencuri password di HTTPS
• Semua programnya free
Kekurangan:
• Untuk jaringan Switch harus di ARP poisoning 1 persatu dan bandwidth anda akan termakan banyak untuk hal itu (kalo inet super cepat ga masalah)
• Ketahuan / tidak oleh admin jaringan di luar tanggung jawab saya
Mulai dari sini anggap bahwa di network dalam kisah ini ada 3 komputer, yaitu:
• Komputer Korban
• Komputer Hacker
• Server
TUTORIAL 1
Dalam postingan ini, saya akan menunjukkan cara mudah untuk menggunakan alat ini. Sekarang, mari kita mulai:
1. Download Cain & Abel
2. Install (Kayanya gampang banget deh..)
3. Mengkonfigurasinya dengan Card yg aktif dan jangan lupa untuk menandai “don’t use promicious mode”
4. Masuk ke tab … “sniffer”
5. Tekan tombol “+” pada toolbar. Dan pilih untuk scan “All host in my subnet”
6. Kemudian lihat di bagian bawah, terdapat tab “APR” … klik disitu, lalu klik tombol “+” di toolbar.
7. Di bagian kiri tabel, klik tombol “APR” ..
8. Ketika IP Tabel muncul, klik IP gateway di kiri tabel. Dan pilih target pada tabel kanan. (Dalam hal ini, saya memilih semua)
9. Lalu biarkan selama beberapa detik (sampai routenya menunjukkan “full-routing“)
10. Setelah itu, klik tombol tab “password“ di bagian bawah.
11. Sekarang, kita tinggal memperhatikan semua host yang membuka url yang memerlukan authentification.
12. Kalau sudah ketemu, klik kanan, kemudian pilih “open url“ …
13. Selesai
Jadi, apa yang kita dapatkan?
TUTORIAL 2
1. Cek tipe jaringan anda, anda ada di jaringan switch / hub. Jika anda berada di jaringan hub bersyukurlah karena proses hacking anda akan jauh lebih mudah.
2. Download program-program yang dibutuhkan yaitu Wireshark dan Cain&Abel.
Code:
http://www.wireshark.org/download.html
Cara Menggunakan WireShark:
• Jalankan program wireshark
• Tekan tombol Ctrl+k (klik capture lalu option)
• Pastikan isi pada Interfacenya adalah Ethernet Card anda yang menuju ke jaringan, bila bukan ganti dan pastikan pula bahwa “Capture packets in promiscuous mode” on
• Klik tombol start
• Klik tombol stop setelah anda merasa yakin bahwa ada password yang masuk selama anda menekan tombol start
• Anda bisa melihat semua jenis packet yang masuk dan keluar di jaringan (atau pada komputer anda saja jika network anda menggunakan Swtich
• Untuk menganalisis datanya klik kanan pada data yang ingin di analisis lalu klik “Follow TCP Stream” dan selamat menganalisis paketnya (saya tidak akan menjelaskan caranya karena saya tidak bisa :D)
• Yang jelas dari data itu pasti di dalamnya terdapat informasi2 yang dimasukkan korban ke website dan sebaliknya
Cara di atas hanya berlaku apabila jaringan anda adalah Hub bukan switch
Dari cara di atas anda dapat mengetahui bahwa jaringan anda adalah hub/switch dengan melihat pada kolom IP Source dan IP Destination. Bila pada setiap baris salah satu dari keduanya merupakan ip anda maka dapat dipastikan jaringan anda adalah jaringan switch, bila tidak ya berarti sebaliknya.
Cara Menggunakan Cain&Abel:
• Penggunaan program ini jauh lebih mudah dan simple daripada menggunakan wireshark, tetapi bila anda menginginkan semua packet yang sudah keluar dan masuk disarankan anda menggunakan program wireshark
• Buka program Cain anda
• Klik pada bagian configure
• Pada bagian “Sniffer” pilih ethernet card yang akan anda gunakan
• Pada bagian “HTTP Fields” anda harus menambahkan username fields dan password fields nya apabila yang anda inginkan tidak ada di daftar.
Sebagai contoh saya akan beritahukan bahwa kalo anda mau hack password Friendster anda harus menambahkan di username fields dan passworsd fields kata name, untuk yang lain anda bisa mencarinya dengan menekan klik kanan view source dan anda harus mencari variabel input dari login dan password website tersebut. Yang sudah ada di defaultnya rasanyan sudah cukup lengkap, anda dapat mencuri pass yang ada di klubmentari tanpa menambah apapun.
• Setelah itu apply settingannya dan klik ok
• Di menu utama terdapat 8 tab, dan yang akan dibahas hanya 1 tab yaitu tab “Sniffer” karena itu pilih lah tab tersebut dan jangan pindah2 dari tab tersebut untuk mencegah kebingungan anda sendiri
• Aktifkan Sniffer dengan cara klik tombol sniffer yang ada di atas tab2 tersebut, carilah tombol yang tulisannya “Start/Stop Sniffer”
• Bila anda ada di jaringan hub saat ini anda sudah bisa mengetahui password yang masuk dengan cara klik tab (Kali ini tab yang ada di bawah bukan yang di tengah, yang ditengah sudah tidak usah diklik-klik lagi) “Passwords”
• Anda tinggal memilih password dari koneksi mana yang ingin anda lihat akan sudah terdaftar di sana
• Bila anda ternyata ada di jaringan switch, ini membutuhkan perjuangan lebih, anda harus mengaktifkan APR yang tombolonya ada di sebelah kanan Sniffer (Dan ini tidak dijamin berhasil karena manage dari switch jauh lebih lengkap&secure dari hub)
• Sebelum diaktifkan pada tab sniffer yang bagian bawah pilih APR
• Akan terlihat 2 buah list yang masih kosong, klik list kosong bagian atas kemudian klik tombol “+” (Bentuknya seperti itu) yang ada di jajaran tombol sniffer APR dll
• Akan ada 2 buah field yang berisi semua host yang ada di jaringan anda
• Hubungkan antara alamat ip korban dan alamat ip gateway server (untuk mengetahui alamat gateway server klik start pada komp anda pilih run ketik cmd lalu ketik ipconfig pada command prompt)
• Setelah itu baru aktifkan APR, dan semua data dari komp korban ke server dapat anda lihat dengan cara yang sama.
Anda dapat menjalankan kedua program di atas secara bersamaan (Cain untuk APR dan wireshark untuk packet sniffing) bila ingin hasil yang lebih maksimal.
Password yang bisa anda curi adalah password yang ada di server HTTP (server yang tidak terenkripsi), bila data tersebut ada di server yang terenkripsi maka anda harus mendekripsi data tersebut sebelum memperoleh passwordnya (dan itu akan membutuhkan langkah2 yang jauh lebih panjang dari cara hack ini)
Untuk istilah-istilah yang tidak ngerti bisa dicari di wikipedia (tapi yang inggris ya kalo yang indo jg belum tentu ada).
TUTORIAL 3
Buat yang udah bisa APRKalo mau curi pass via HTTPS ini caranya (contohnya klik bca, blm pernah g coba beneran cuma baca dari buku):
• Aktifkan APR pada komputer korban
• Saat korban masuk ke klikbca APR secara otomatis akan membuat certificate palsu sehingga data yang akan ditransmisikan menjadi tidak terenkripsi lagi (ini akan menyebabkan tambah banyaknya certificate warning di komputer korban, tetapi kalo dia tidak begitu memperhatikan pasti tidak ketahuan)
• Certificate palsu itu akan terlihat di field https pada program Cain anda
• Setelah korban melakukan login lihatlah log pada bagian https dan klik kanan pilih view
• Dari data tersebut anda dapat mengetahui login password korban (coba cari2 sendiri pasti ketemu).
Teknik ini bisa disebut juga dengan tehnik poisoning/Spoofing kalo ga salah, ato kalo menurut gw, peracunan/penipuan terhadap target…. bingung???
Okee gw jelasin….
Kenapa gw bilang peracunan/penipuan??karna disini kita melakukan penipuan terhadap komputer target melalui mac address komputer gateway, sehingga kita akan mencoba menipu komputer target agar percaya bahwa mac addres komputer gateaway adalah mac addres komputer yang kita pakai…!!!!jadi semua data yang dikirim komputer target akan melewati komputer kita terlebih dahulu..!!!Lol
Dengan tehnik ini kita bisa mencuri username n password, ftp,http,imap,pop3,smb,telnet,vnc,tds,icq,mysql,dll ato bahkan pada situs yang secure sekalipun, yang kebanyakan diawali dengan Https, ex:yahoo mail,internet banking…>>-A
Sekarang saat_nya mendapatkan password tanpa menyerang komputer target secara langsung…!!!
Oke apa yang kita perlukan:
# warnet dengan rame pengunjung… Wi-fi/hotspot juga bisa!!!
yups… karna disini kita melakukan snifer terhadap pengunjung warnet yang melakukan login untuk mendapatkan username N password…
# Dude 2.1 Cari di abang Google…..
aplikasi untuk memonitor network, agar kita tahu pc yang aktive dijaringan, sekalian untuk melakukan komunikasi dengan seluruh jaringan yang ada…
# Cain N abel versi terserah Cari di www.oxid.it ato googling ajee…
Nah ini dia senjata untuk snifer kita kali ini… saat tulisan ini dibuat penulis memakai versi terbaru yang baru di rilis yaitu. V.4.9.4
Setelah semua_Nya siap dan telah terinstal jalankan dude 1.2 kemudian discover Network dan program_Pun akan menampilkan PC yang aktive saat itu lengkap dengan IP address_Nya…
Lalu jalankan program Cain N abel, jangan lupa pilih ethernet card yang dipakai pada bagian configure, start sniffer, klik tab sniffer pada bagian host disana terlihat beberapa komputer lengkap dengan alamat IP N mac adress_Nya, bingung, program cain tahu darimana??? Program cain mengetahui alamat tersebut melalui komunikasi yang dilakukan oleh program Dude, sebenernya pake Ping juga bisa>>-A
Ato bisa juga dengan klik kanan pilih scan mac addres klik ok.
Kemudian klik pada tab APR bagian bawah, lalu klik gambar tanda tambah pada bagian atas pilih salah satu ato semua alamat IP address yang akan di_tipu/diracuni klik ok N start apr.
Setelah semuanya selesai poisoning akan dilancarkan dan kita tinggal menunggu memanen password N username sambil chating n minum susu …
untuk melihat hasil kerja program cain tinggal klik APR ato Passwords pada bagian bawah….
Selamat mencoba...

 ) Hook atau Win32 Hook merupakan salah satu point mekanisme penanganan pesan
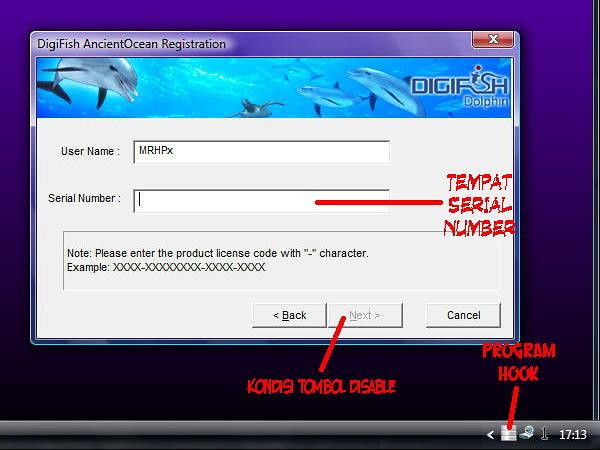
 berarti OFF, dan tanda
 berarti ON. Lalu coba klik tombol “Next” disable yang berada di jendela installasi program tadi.